インターネットやスマートフォンが生活に欠かせない現代では、サイバー攻撃が身近な脅威となっています。
企業のシステム停止や個人情報の流出だけでなく、SNSアカウントの乗っ取りや金銭被害など、個人が被害に遭うケースもあります。
しかし、サイバー攻撃にはどのような種類があり、なぜ発生するのでしょうか。
この記事では、サイバー攻撃の基本的な仕組みから代表的な手口20選、国内外の実際の事件、被害を防ぐための対策まで、わかりやすく解説します。
- サイバー攻撃とは?基本的な仕組みと目的
- サイバー攻撃の種類・手口20選!代表的な攻撃方法を解説
- サイバー攻撃はどのように行われる?攻撃の流れ
- 世界で起きた有名なサイバー攻撃事件9選
- ① Morris Worm(1988年)|初期のインターネットを混乱させたワーム
- ② ILOVEYOUウイルス(2000年)|ラブレターを装ったメールが世界中に拡散
- ③ エストニアへの大規模サイバー攻撃(2007年)|国家規模でネットサービスが妨害される
- ④ Stuxnet(2010年)|産業設備への攻撃を象徴するマルウェア
- ⑤ Sony Picturesへのサイバー攻撃(2014年)|映画会社の情報流出と業務停止
- ⑥ WannaCry(2017年)|世界各地で感染が拡大したランサムウェア
- ⑦ NotPetya(2017年)|世界の企業活動に深刻な影響を与えた破壊的攻撃
- ⑧ Colonial Pipeline事件(2021年)|サイバー攻撃が燃料供給に影響
- ⑨ MOVEit Transferを悪用した大規模情報流出(2023年)|ファイル転送ソフトの脆弱性が標的に
- 世界のサイバー攻撃事件からわかること
- 日本で発生した代表的なサイバー攻撃事件5選
- サイバー攻撃によって起こる被害とは?
- 個人ができるサイバー攻撃対策10選!今すぐ実践したいセキュリティ対策
- 企業・組織が実施すべきサイバーセキュリティ対策
- サイバー攻撃を受けたらどうする?被害発生時の対処法
- AIの進化でサイバー攻撃はどう変わる?今後の脅威と対策
- サイバー攻撃に関するよくある質問(FAQ)
- まとめ|サイバー攻撃の種類と対策を理解し、被害を未然に防ごう
サイバー攻撃とは?基本的な仕組みと目的
サイバー攻撃の意味と定義
サイバー攻撃とは、コンピューターやスマートフォン、ネットワーク、情報システムなどを標的として、不正な操作や妨害を行う行為です。
代表的なものには、情報を盗み出す不正アクセス、データを暗号化して金銭を要求するランサムウェア、Webサイトを利用できなくするDDoS攻撃などがあります。
攻撃の対象は企業や政府機関だけではありません。一般家庭のパソコンやスマートフォン、インターネットに接続された家電製品なども標的になる可能性があります。
なお、サイバー攻撃にはさまざまな手法があり、必ずしもウイルスへの感染を伴うわけではありません。
サイバー攻撃が行われる主な目的
サイバー攻撃の目的は、大きく次のように分けられます。
| 目的 | 主な内容 |
|---|---|
| 金銭の獲得 | 身代金要求、金融情報の窃取、不正送金 |
| 情報の窃取 | 個人情報、企業秘密、研究データなどの取得 |
| 業務の妨害 | システム停止やサービスの利用不能 |
| 政治的・思想的な主張 | 特定の組織や政策に対する抗議活動 |
| 諜報活動 | 国家機密や重要技術に関する情報収集 |
| その他 | 技術力の誇示、嫌がらせ、破壊活動など |
近年は、盗み出した情報を公開すると脅して金銭を要求するなど、複数の目的を組み合わせた攻撃も見られます。
攻撃者はどんな人物・組織なのか?
サイバー攻撃を行うのは、単独の犯罪者だけではありません。
金銭目的で活動する犯罪グループ、政治的な主張を掲げる集団、国家との関係が指摘される攻撃組織など、その背景はさまざまです。
また、攻撃に必要なツールやサービスが犯罪者間で売買されることもあり、高度な技術を持たない人物でも攻撃に関与できる環境が生まれています。
ただし、攻撃者の正体を特定することは容易ではありません。実際の事件でも、使用された手法や通信記録などから関与が推定される一方、実行者が確定しないケースがあります。
個人・企業・政府機関が狙われる理由
攻撃者が標的を選ぶ理由は、相手が保有する情報や資産、社会的な影響力によって異なります。
個人は、金融口座やSNSアカウント、クレジットカード情報などが狙われます。
企業は、顧客情報や機密データに加え、業務停止による損失の大きさを利用した身代金要求の対象になることがあります。
政府機関や重要インフラは、機密情報の収集や社会機能の妨害を目的として狙われる場合があります。
また、標的として特に価値が高くなくても、更新されていないソフトウェアや弱いパスワードなどの脆弱性をきっかけに攻撃されることがあります。
サイバー犯罪とサイバー戦争の違い
サイバー犯罪は、コンピューターやネットワークを悪用した犯罪行為を指します。金銭の窃取や情報の不正取得などが代表例です。
一方、サイバー戦争という言葉は、国家間の対立や武力紛争に関連するサイバー空間での活動を説明する際に使われます。
ただし、すべての国家関与のサイバー攻撃が法的に「戦争」に該当するわけではなく、その境界は複雑です。
サイバー空間では、犯罪活動、諜報活動、国家安全保障上の脅威が重なり合うこともあります。
サイバー攻撃の種類・手口20選!代表的な攻撃方法を解説
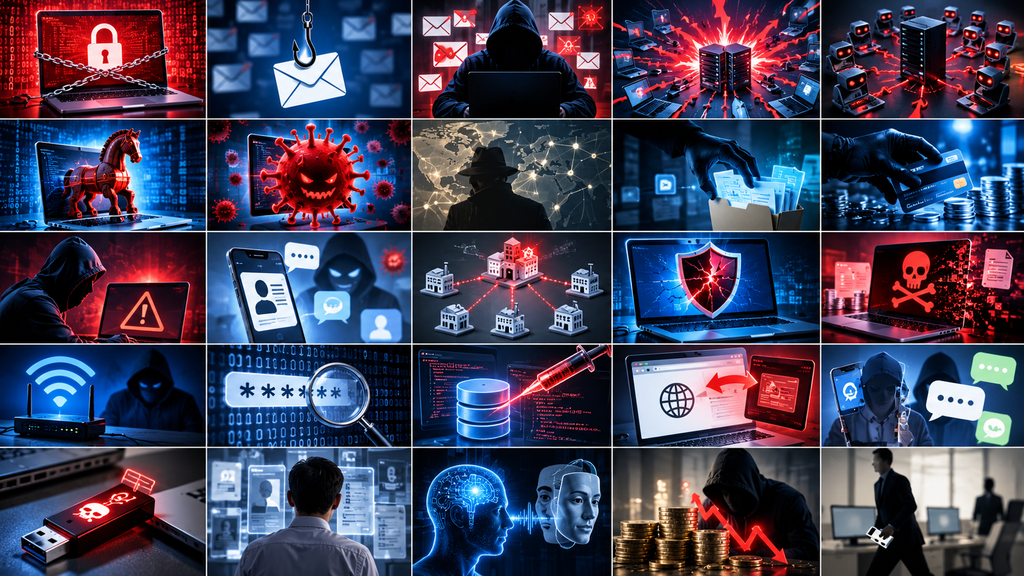
サイバー攻撃には、悪意のあるプログラムを使うものから、偽のメールで情報をだまし取るもの、システムの弱点を悪用するものまで、さまざまな種類があります。
ここでは、代表的な20種類を4つのグループに分けて紹介します。
なお、以下にはマルウェアの種類、具体的な攻撃手法、攻撃活動の分類が含まれています。それぞれは独立しているとは限らず、実際の事件では複数の手口が組み合わされることもあります。
マルウェア系
① ランサムウェア|データを人質にして金銭を要求する
ランサムウェアは、ファイルを暗号化するなどして利用できなくし、復旧と引き換えに金銭を要求するマルウェアの一種です。
近年は、暗号化だけでなく、盗み出した情報を公開すると脅す攻撃も問題になっています。
企業の業務システムや医療機関などにも深刻な影響を及ぼすことがあり、サイバーセキュリティにおける重要な脅威の一つです。
② トロイの木馬|正常なソフトウェアを装って侵入する
トロイの木馬とは、一見すると正常なプログラムに見せかけ、利用者に実行させることで不正な動作を行うマルウェアです。
便利なアプリや正規のファイルを装って配布されることがあります。
感染すると、情報の窃取や外部からの不正操作など、プログラムに組み込まれた機能に応じた被害が発生する可能性があります。
③ ワーム|自ら増殖して感染を広げる
ワームは、ほかのファイルへの寄生を必要とせず、自己複製する機能を持つマルウェアです。
ネットワーク上の脆弱性などを利用して、別のコンピューターへ感染を広げるものもあります。
感染が急速に拡大すると、多数の端末やネットワークに影響が及ぶことがあります。
④ スパイウェア|利用者の情報を密かに収集する
スパイウェアは、利用者の操作や端末内の情報などを収集するソフトウェアのうち、特に不正な監視や情報窃取に用いられるものを指します。
閲覧履歴や入力情報などが収集対象になる場合があります。
ただし、情報を収集するソフトウェアがすべて悪意のあるスパイウェアに該当するわけではありません。
⑤ キーロガー|キーボードの入力内容を記録する
キーロガーは、キーボードで入力された内容を記録する仕組みです。
正当な管理目的で使用されるものもありますが、悪用されるとパスワードや機密情報などが盗まれる危険があります。
ソフトウェア型のほか、物理的な装置を利用するものも存在します。
だます・認証を破る系
⑥ フィッシング|偽サイトへ誘導して情報を盗む
フィッシングは、銀行や通販サイト、配送業者などを装ったメールやSMSを送り、偽のWebサイトへ誘導する詐欺の手口です。
利用者にID、パスワード、クレジットカード情報などを入力させて盗み取ろうとします。
本物と似たデザインや差出人表示が使われることもあり、見た目だけで判断するのは危険です。
⑦ スピアフィッシング|特定の人物や組織を狙う
スピアフィッシングは、特定の個人や組織を標的として行われるフィッシングです。
攻撃者が相手の所属や業務内容などを調べ、関係者からの連絡に見えるメッセージを送ることがあります。
不特定多数に送信する一般的なフィッシングと比べ、標的に合わせた内容が使われる点が特徴です。
⑧ ビジネスメール詐欺|取引先や上司になりすます
ビジネスメール詐欺(BEC)は、取引先や経営者などになりすまし、企業の担当者をだまして不正な送金などを行わせる詐欺です。
例えば、取引先からの請求書に見せかけて振込先口座の変更を要求するケースがあります。
必ずしもマルウェアを使うわけではなく、メールアカウントの乗っ取りや巧妙ななりすましが利用されることもあります。
⑨ ブルートフォース攻撃|パスワードを総当たりで試す
ブルートフォース攻撃は、考えられるパスワードなどの組み合わせを大量に試して、認証を突破しようとする手法です。
短く単純なパスワードは、こうした攻撃に対して弱くなる傾向があります。
一方、ログイン試行回数の制限などがあるシステムでは、攻撃が難しくなる場合があります。
⑩ クレデンシャルスタッフィング|流出した認証情報を悪用する
クレデンシャルスタッフィングは、過去の情報漏えいなどで入手したIDとパスワードの組み合わせを、別のサービスで試す攻撃です。
日本語では「パスワードリスト攻撃」と呼ばれることもあります。
複数のサービスで同じパスワードを使い回している場合、あるサービスからの情報流出が別のサービスへの不正ログインにつながるおそれがあります。
システム・通信への攻撃
⑪ DDoS攻撃|大量の通信でサービスを妨害する
DDoS攻撃は、多数の端末などから標的に大量の通信やリクエストを送り、サービスを利用しにくくしたり停止させたりする攻撃です。
攻撃に使われる端末には、マルウェアに感染したパソコンやIoT機器などが含まれる場合があります。
情報の窃取ではなく、サービスの可用性を損なうことが主な目的です。
⑫ SQLインジェクション|データベースの操作を狙う
SQLインジェクションは、Webアプリケーションの入力処理に存在する脆弱性を悪用し、意図しないデータベース操作を引き起こす攻撃です。
脆弱性の内容によっては、保存された情報の閲覧や改ざん、削除などにつながる可能性があります。
利用者の入力を適切に処理していないWebアプリケーションなどが標的になります。
⑬ クロスサイトスクリプティング(XSS)|Webページ上で不正なスクリプトを実行させる
クロスサイトスクリプティング(XSS)は、Webサイトの脆弱性を悪用し、利用者のブラウザー上で攻撃者の意図したスクリプトを実行させる攻撃です。
被害の内容はサイトの構造や防御状況によって異なり、ページ表示の改変や利用者情報の窃取などにつながる場合があります。
SQLインジェクションが主にデータベースへの不正操作を狙うのに対し、XSSは主にWebページを閲覧する利用者側への影響が問題になります。
⑭ 中間者攻撃|通信の途中に割り込む
中間者攻撃は、通信する二者の間に攻撃者が介入し、通信内容を盗み見たり改ざんしたりしようとする攻撃です。
安全でない通信環境や、通信相手の確認が適切に行われていない仕組みなどが悪用される場合があります。
ただし、公共Wi-Fiを利用しただけで必ず通信内容が盗まれるわけではありません。適切に保護された通信では、盗聴や改ざんのリスクを低減できます。
⑮ DNSキャッシュポイズニング|偽の接続先へ誘導する
DNSキャッシュポイズニングは、DNSサーバーなどが保持する名前解決情報に不正な情報を混入させ、利用者を意図しない接続先へ誘導する攻撃です。
DNSは、Webサイトのドメイン名をIPアドレスに対応付ける仕組みです。
この仕組みが悪用されると、利用者が正しいドメイン名を入力しても、不正な接続先へ誘導される可能性があります。
高度・組織を狙う攻撃
⑯ ゼロデイ攻撃|修正されていない脆弱性を狙う
ゼロデイ攻撃は、ソフトウェアなどの脆弱性について、修正プログラムが提供される前に悪用する攻撃を指します。
開発元が問題を把握していない段階で攻撃される場合もあります。
通常の更新だけでは直ちに防げないことがあるため、影響を受ける機能の制限や監視など、複数の防御策が重要になります。
⑰ APT攻撃|長期間にわたり標的を狙う
APT(Advanced Persistent Threat)は、高度な能力や資源を持つ攻撃者による、継続的で組織的な脅威を表す言葉です。
特定の企業や政府機関などを標的とし、複数の手法を組み合わせて長期的に活動するケースがあります。
APTは一つの侵入技術の名前ではなく、攻撃活動や攻撃主体の特徴を表す概念です。
⑱ サプライチェーン攻撃|取引先や委託先を足掛かりにする
サプライチェーン攻撃は、標的となる組織と関係のある取引先、委託先、ソフトウェア提供元などを悪用する攻撃です。
例えば、管理を委託しているシステムや、組織が利用するソフトウェアの提供経路が攻撃に利用される場合があります。
自社のシステムを守るだけでなく、外部サービスや取引先とのつながりも重要になる攻撃です。
⑲ 水飲み場型攻撃|標的が訪れるサイトを悪用する
水飲み場型攻撃は、特定の組織や利用者が普段アクセスするWebサイトを攻撃者が悪用し、訪問者を狙う手法です。
攻撃者は標的が利用しそうなサイトを調べ、そのサイトの改ざんなどを通じて攻撃を仕掛けます。
ただし、改ざんされたサイトを閲覧しただけで必ず感染するわけではなく、被害が発生する条件は攻撃の仕組みによって異なります。
⑳ 内部不正|組織内部の権限を悪用する
内部不正とは、従業員や元従業員、委託先の関係者などが、アクセス権限や内部情報を不正に利用する行為です。
例えば、業務上アクセスできる顧客情報を無断で持ち出したり、権限を悪用してデータを改ざんしたりするケースがあります。
外部からの侵入とは異なり、正規のアクセス権限が悪用される場合があるため、技術的な防御だけでは発見が難しいこともあります。
なお、内部不正のすべてが狭い意味でのサイバー攻撃に該当するわけではありませんが、情報セキュリティ上の重要な脅威として取り上げられています。
サイバー攻撃の脅威は年々変化しています。現在、特に注意すべき攻撃や被害については、IPA(情報処理推進機構)が公開している「情報セキュリティ10大脅威」も参考になります。
サイバー攻撃はどのように行われる?攻撃の流れ
サイバー攻撃は、必ずしも一度の操作で完結するわけではありません。
特に企業や組織を標的とした攻撃では、事前の情報収集からシステムへの侵入、情報の窃取まで、複数の段階を経て進行する場合があります。
ここでは、標的型攻撃などで見られる一般的な流れを紹介します。
① 攻撃対象の情報収集
攻撃者は、標的となる組織のWebサイトや公開資料、SNSなどから情報を収集することがあります。
従業員の氏名、使用しているサービス、取引先との関係などが、攻撃を計画する際の手掛かりになる場合があります。
ただし、すべてのサイバー攻撃で事前の情報収集が行われるわけではありません。
② 侵入経路の探索
次に、攻撃者は標的のシステムや利用者に接触できる経路を探します。
代表的な侵入経路には、ソフトウェアの脆弱性、不正に入手した認証情報、悪意のあるメールなどがあります。
攻撃者は、こうした経路を悪用して組織のネットワークや端末へのアクセスを試みます。
③ 不正アクセスと権限の悪用
侵入に成功した攻撃者は、アクセス可能な情報やシステムを調べ、活動範囲を広げようとする場合があります。
例えば、より高い権限を取得したり、別の端末やサーバーへ不正にアクセスしたりする行為です。
一方、最初に侵入した端末だけを標的とする攻撃もあり、必ずしも組織全体へ侵入が拡大するとは限りません。
④ 情報窃取・暗号化・サービス妨害
攻撃者の目的によって、実際に行われる行為は異なります。
機密情報を盗み出す攻撃ではデータの取得や外部への送信が行われ、ランサムウェア攻撃ではファイルの暗号化などによって業務が妨害される場合があります。
また、DDoS攻撃のように、システムへ侵入せず大量の通信を送り、サービスを妨害する攻撃も存在します。
そのため、ここで紹介した流れがすべての攻撃に当てはまるわけではありません。
⑤ 攻撃の発覚と被害拡大
サイバー攻撃は、不審な通信やセキュリティ製品の警告、システム障害などをきっかけに発覚することがあります。
しかし、攻撃によっては長期間発見されず、情報の流出後に問題が明らかになるケースもあります。
被害の範囲は、攻撃の種類や侵入されたシステム、発見までの時間などによって異なります。
重要なのは、攻撃を防ぐだけでなく、異常を早期に発見し、被害の拡大を抑える体制を整えておくことです。
世界で起きた有名なサイバー攻撃事件9選
サイバー攻撃は、インターネットの普及とともに規模や手法を変え、世界各地で深刻な被害を引き起こしてきました。
初期にはコンピューター間で増殖するワームが大きな問題となりましたが、その後は国家機関への攻撃、重要インフラの停止、企業からの大規模な情報流出なども発生しています。
ここでは、サイバーセキュリティの歴史を知るうえで重要な9つの事件を、発生した年代順に紹介します。
① Morris Worm(1988年)|初期のインターネットを混乱させたワーム
1988年11月、アメリカで「Morris Worm(モリスワーム)」と呼ばれるプログラムがインターネット上に放たれました。
作成したのは、当時コーネル大学の大学院生だったロバート・タッパン・モリスです。
このワームはUnix系システムの弱点などを利用して増殖し、多数のコンピューターの動作を著しく遅くしました。
FBIによると、当時インターネットに接続されていた約6万台のうち、推定約6,000台が影響を受けたとされています。
モリスは後に、アメリカのコンピューター詐欺・不正利用防止法に基づいて有罪判決を受けました。
この事件は、ネットワークを通じてプログラムが拡散する危険性を広く認識させ、コンピューターセキュリティ対策の発展につながった重要な出来事です。
② ILOVEYOUウイルス(2000年)|ラブレターを装ったメールが世界中に拡散
2000年5月、「ILOVEYOU」という件名のメールを利用したマルウェアが世界中に広がりました。
メールにはラブレターを装った添付ファイルがあり、利用者が実行すると、ファイルの上書きなどを行うとともに、アドレス帳に登録された連絡先へ自身を送信する仕組みでした。
一般に「ILOVEYOUウイルス」と呼ばれますが、自己増殖して拡散する性質から、技術的にはワームに分類されます。
この攻撃は、知人から届いたように見えるメールでも安全とは限らないことを示しました。
人間の好奇心や信頼を利用する「ソーシャルエンジニアリング」の危険性を象徴する事件です。
③ エストニアへの大規模サイバー攻撃(2007年)|国家規模でネットサービスが妨害される
2007年4月から5月にかけて、バルト三国の一つであるエストニアが大規模なサイバー攻撃を受けました。
政府機関、報道機関、銀行などのWebサービスが標的となり、主にDDoS攻撃によって一部のサービスが利用しにくくなりました。
攻撃は、首都タリンにあったソ連時代の記念碑の移設をめぐる政治的対立と時期が重なっています。
ロシアとの関係が議論されましたが、攻撃全体についてロシア政府の直接的な指揮が確定したわけではありません。
この事件は、サイバー攻撃が一企業の問題にとどまらず、国家の行政や経済活動にも影響し得ることを示しました。
その後、NATOでもサイバー防衛の重要性が一段と認識されるようになりました。
④ Stuxnet(2010年)|産業設備への攻撃を象徴するマルウェア
2010年に発見された「Stuxnet(スタックスネット)」は、産業用制御システムを標的とする高度なマルウェアです。
ドイツのシーメンス社が提供する制御ソフトウェアなどを悪用し、特定の産業設備に不正な動作を引き起こす仕組みを備えていました。
特に、イランの核施設にあるウラン濃縮用遠心分離機への攻撃との関連で知られています。
Stuxnetの特徴は、コンピューター内の情報だけでなく、制御システムを通じて現実の設備にも影響を及ぼし得る点です。
攻撃主体についてはアメリカやイスラエルの関与が広く報じられていますが、公式に確認された技術的事実と、実行主体に関する報道・分析は区別する必要があります。
⑤ Sony Picturesへのサイバー攻撃(2014年)|映画会社の情報流出と業務停止
2014年11月、アメリカの映画会社Sony Pictures Entertainmentが大規模なサイバー攻撃を受けました。
攻撃では、従業員の個人情報や社内の機密情報などが盗まれたほか、破壊的なマルウェアによって多数のコンピューターが使用できなくなりました。
同社はネットワークの停止を余儀なくされ、業務にも大きな影響が生じました。
アメリカのFBIは調査の結果、北朝鮮政府が攻撃に関与したと判断したことを公表しています。
この事件は、情報流出やシステム破壊に加え、企業活動や表現の自由に対する威圧という側面でも注目されました。
⑥ WannaCry(2017年)|世界各地で感染が拡大したランサムウェア
2017年5月、「WannaCry(ワナクライ)」と呼ばれるランサムウェアが世界的に拡散しました。
主にWindowsの脆弱性を悪用して感染を広げ、コンピューター内のファイルを暗号化して金銭を要求しました。
被害は多くの国や地域に及び、イギリスの国民保健サービス(NHS)でも医療業務に混乱が生じました。
悪用された脆弱性については、感染拡大前にMicrosoftが修正プログラムを公開していました。
この事件は、既知の脆弱性を放置することが、大規模な被害につながる可能性を示した代表例です。
⑦ NotPetya(2017年)|世界の企業活動に深刻な影響を与えた破壊的攻撃
2017年6月、「NotPetya(ノットペチャ)」と呼ばれるマルウェアが広がりました。
当初はランサムウェアに似た画面を表示しましたが、実際にはデータの復旧が困難になる破壊的な性質を持っていました。
攻撃はウクライナを中心に始まり、国際的に事業を展開する企業にも被害が波及しました。
物流や製造などの業務に影響が生じ、世界全体で数十億ドル規模の損害が発生したとされています。
アメリカ政府は2018年、NotPetyaについてロシア軍が実行した攻撃であるとの見解を公表しました。
この事件は、一地域を狙った攻撃が、企業間のネットワークや事業活動を通じて世界規模の被害につながる危険性を示しました。
⑧ Colonial Pipeline事件(2021年)|サイバー攻撃が燃料供給に影響
2021年5月、アメリカの大手石油パイプライン運営会社Colonial Pipelineがランサムウェア攻撃を受けました。
同社は5月7日、攻撃への対応としてパイプラインシステムを予防的に停止しました。
その結果、アメリカ東部の燃料供給に影響が生じ、ガソリン不足への懸念が広がりました。
FBIは、DarkSideと呼ばれるランサムウェアが攻撃に使用されたと発表しています。
同社は5月13日、パイプラインシステム全体の再稼働を発表しました。
重要なのは、パイプラインの物理的な制御設備が直接破壊されたために停止したと断定できる事件ではないことです。
サイバー攻撃への対応として企業が事業を停止することでも、社会に大きな影響が及ぶと示した事例です。
⑨ MOVEit Transferを悪用した大規模情報流出(2023年)|ファイル転送ソフトの脆弱性が標的に
2023年、企業などで利用されているファイル転送ソフトウェア「MOVEit Transfer」の脆弱性が悪用されました。
攻撃には、CL0Pと呼ばれるランサムウェア関連の犯罪グループが関与したとされています。
攻撃者は、インターネットに公開されているMOVEit Transferの脆弱性を利用し、システム内のデータを盗み出しました。
この事件では、ファイルを暗号化することよりも、情報を窃取して脅迫に利用する行為が大きな問題となりました。
また、一つのソフトウェアの脆弱性が、多数の利用組織やその関係者に影響を及ぼすことも明らかになりました。
外部サービスや共通のソフトウェアに依存する現代の企業活動において、サプライチェーン全体のセキュリティ管理が重要であることを示す事件です。
世界のサイバー攻撃事件からわかること
これらの事件を振り返ると、サイバー攻撃の影響が時代とともに広がってきたことがわかります。
| 時代 | 代表的な事件 | 特に注目された問題 |
|---|---|---|
| 1980〜2000年代 | Morris Worm、ILOVEYOU | マルウェアの急速な拡散 |
| 2000〜2010年代 | エストニア、Stuxnet、Sony Pictures | 国家・産業設備・企業活動への影響 |
| 2017年 | WannaCry、NotPetya | 世界規模の感染と業務停止 |
| 2020年代 | Colonial Pipeline、MOVEit | 重要インフラとソフトウェア供給網のリスク |
現在のサイバー攻撃は、単にパソコンの動作を妨害するだけではありません。
医療、物流、エネルギー、金融など、社会を支えるさまざまな分野に影響を及ぼす可能性があります。
だからこそ、サイバーセキュリティはIT担当者だけでなく、企業や個人にとっても重要な課題となっています。
日本で発生した代表的なサイバー攻撃事件5選
日本でも、行政機関や大手企業、医療機関、物流拠点などを標的としたサイバー攻撃が発生しています。
こうした事件は、個人情報の流出だけでなく、医療サービスや物流、インターネットサービスの停止など、私たちの生活にも影響を及ぼしてきました。
ここでは、日本国内で発生した代表的な5つの事件を紹介します。
① 日本年金機構の個人情報流出事件(2015年)|約125万件の情報が流出
2015年、日本年金機構が標的型メールを利用したサイバー攻撃を受け、大量の個人情報が流出しました。
職員が不審なメールの添付ファイルなどを開いたことで端末がマルウェアに感染し、外部からの不正アクセスにつながりました。
日本年金機構の報告によると、流出した個人情報は約125万件で、対象者は約101万人に上ります。
流出した情報には、基礎年金番号、氏名、生年月日、住所などが含まれていました。
事件を受けて、日本年金機構は対象者への通知や基礎年金番号の変更などを実施しました。
公的機関が管理する大量の個人情報が流出したことで、行政機関における情報管理のあり方が大きく問われた事件です。
② 三菱電機への不正アクセス(2019年発覚・2020年公表)|大手製造業の情報管理が問題に
三菱電機は2020年1月、社内ネットワークが第三者による不正アクセスを受け、個人情報や企業機密が外部に流出した可能性があると公表しました。
同社は2019年6月28日に端末の不審な動作を認識し、調査を進めていました。
当初の発表では、防衛、電力、鉄道などの社会インフラに関する機微な情報や、機密性の高い技術情報などについては、流出していないことを確認したと説明しています。
この事件は、製造業の大手企業もサイバー攻撃の標的となり、従業員や取引先に関する情報が危険にさらされる可能性を示しました。
なお、三菱電機は2020年11月にも別の不正アクセス事案を公表しており、2021年3月に調査結果を発表しています。これらは混同しないよう区別する必要があります。
③ 大阪急性期・総合医療センターへの攻撃(2022年)|電子カルテが停止し診療に影響
2022年10月31日、大阪急性期・総合医療センターがランサムウェアによるサイバー攻撃を受けました。
電子カルテを含む総合情報システムが利用できなくなり、救急診療や外来診療、予定手術などに大きな支障が生じました。
病院は紙カルテによる運用などで診療を継続しながら、システムの復旧を進めました。
その後、2022年12月に電子カルテの運用を再開し、2023年1月11日に通常の診療体制が復旧しました。
調査報告書では、給食事業者のシステムを経由して病院内のネットワークに侵入したと推定されています。
この事件は、病院そのものだけでなく、外部の委託事業者を含めたセキュリティ管理が重要であることを示しました。
また、医療機関へのサイバー攻撃が、患者の診療機会にも影響し得ることを明らかにした事例です。
④ 名古屋港のランサムウェア被害(2023年)|コンテナの搬出入が停止
2023年7月4日、名古屋港で使用されている「名古屋港統一ターミナルシステム(NUTS)」に障害が発生しました。
原因はランサムウェアによる攻撃で、コンテナの搬出入作業が停止する事態となりました。
名古屋港運協会の発表によると、システムは復旧作業を経て7月6日に再稼働し、同日夕方までに全ターミナルで業務が再開されました。
名古屋港は、自動車産業をはじめとする日本の物流を支える重要な拠点です。
この事件では、港湾の情報システムが停止すると、現場での貨物の取り扱いや輸送にも影響が及ぶことが明らかになりました。
サイバー攻撃が物流インフラの運営を妨げた、国内の代表的な事例です。
⑤ KADOKAWAグループへのサイバー攻撃(2024年)|ニコニコ関連サービスの停止と情報流出
2024年6月8日、KADOKAWAグループの複数のサーバーで障害が発生しました。
調査の結果、ニコニコ関連サービスなどを標的とした大規模なサイバー攻撃を受けていたことが判明しました。
この影響で、ニコニコ動画をはじめとするサービスが長期間利用できなくなり、出版事業などにも影響が生じました。
さらに、ドワンゴ関連の取引先や従業員、学校法人角川ドワンゴ学園の関係者などの個人情報が流出しました。
KADOKAWAが2024年8月5日に公表した調査結果では、個人情報の漏えいが確認された人数は合計254,241人とされています。
ニコニコは2024年8月5日に新バージョンとしてサービスを再開しました。
この事件は、デジタルサービスの停止に加えて、出版・教育・取引先など、企業グループの幅広い関係者に影響が及ぶ可能性を示しました。
日本のサイバー攻撃事件からわかること
今回紹介した5件は、被害を受けた組織の業種も、発生した問題も異なります。
| 事件 | 主な影響 |
|---|---|
| 日本年金機構(2015年) | 約125万件の個人情報流出 |
| 三菱電機(2019年発覚) | 個人情報・企業情報の流出懸念 |
| 大阪急性期・総合医療センター(2022年) | 電子カルテ停止と診療制限 |
| 名古屋港(2023年) | コンテナ搬出入業務の停止 |
| KADOKAWA(2024年) | サービス停止と個人情報流出 |
これらの事件から、サイバー攻撃の影響は情報システムの内部だけにとどまらないことがわかります。
企業や行政機関が利用するシステムは、取引先や利用者、社会インフラと密接につながっています。
そのため、一つの組織への攻撃が、多くの人々の生活や経済活動に影響する可能性があるのです。
サイバー攻撃によって起こる被害とは?
サイバー攻撃による被害は、個人情報の流出や金銭の損失だけではありません。
企業の業務停止、データの破壊、社会的信用の低下など、さまざまな問題につながる可能性があります。
ここでは、代表的な6つの被害を紹介します。
① 個人情報・機密情報の流出
サイバー攻撃によって、氏名、住所、電話番号、メールアドレス、顧客情報、企業の技術情報などが外部に流出することがあります。
流出した情報は、詐欺やなりすまし、不正ログインなどに悪用される可能性があります。
また、企業の研究開発情報や営業秘密が盗まれた場合、競争力の低下につながるおそれもあります。
② 金銭の窃取と身代金要求
サイバー攻撃は、直接的な金銭被害を引き起こすことがあります。
例えば、インターネットバンキングへの不正アクセスによる送金や、偽の請求書を利用した振込詐欺などです。
ランサムウェア攻撃では、データの復旧や流出情報の非公開と引き換えに、金銭を要求される場合があります。
ただし、身代金を支払ってもデータの復旧や情報の非公開が保証されるわけではありません。
③ 企業活動や社会インフラの停止
企業のシステムが攻撃を受けると、受発注、製造、物流、顧客対応などの業務が停止する可能性があります。
医療機関では電子カルテが利用できなくなり、診療に支障が生じる場合もあります。
また、電力、交通、通信などの重要インフラが影響を受ければ、社会生活にも大きな混乱が生じるおそれがあります。
④ データの破壊・改ざん
サイバー攻撃によって、保存されているデータが削除されたり、不正に書き換えられたりすることがあります。
例えば、企業の顧客情報や取引記録が改ざんされると、正しい情報を確認できなくなり、業務に支障が生じる可能性があります。
バックアップが存在していても、その内容や保管状態によっては、完全な復旧が難しい場合があります。
⑤ 信用失墜と損害賠償
企業がサイバー攻撃を受けた場合、システムの復旧費用だけでなく、顧客や取引先からの信用低下も問題になります。
個人情報の漏えいやサービス停止によって、顧客離れや取引への影響が生じる可能性があります。
さらに、事故の状況や法的責任の有無によっては、損害賠償請求や行政上の対応が必要になる場合もあります。
ただし、サイバー攻撃を受けた企業が必ず損害賠償責任を負うわけではありません。
⑥ 一般利用者への二次被害
サイバー攻撃の被害は、直接攻撃された組織だけで終わるとは限りません。
例えば、流出したメールアドレスや個人情報を利用して、フィッシングメールや不審な連絡が送られてくる場合があります。
また、盗まれた認証情報が別のサービスで悪用されると、複数のアカウントが不正アクセスを受ける可能性もあります。
企業から情報漏えいの通知を受けた場合は、通知内容を確認し、必要に応じてパスワードの変更や利用履歴の確認などを行うことが重要です。
個人ができるサイバー攻撃対策10選!今すぐ実践したいセキュリティ対策
サイバー攻撃を完全に防ぐことは困難ですが、基本的なセキュリティ対策を実施することで、被害に遭うリスクを減らせます。
特に、パスワードの管理やソフトウェアの更新、不審なメールへの注意などは、専門的な知識がなくても取り組める対策です。
ここでは、日常生活で実践したい10の対策を紹介します。
① OS・アプリを最新の状態に保つ
WindowsやmacOS、iOS、AndroidなどのOSやアプリには、セキュリティ上の問題を修正する更新プログラムが提供されることがあります。
古いバージョンを使い続けると、修正済みの脆弱性を悪用される危険があります。
OSやブラウザー、アプリの自動更新を有効にし、サポートが終了した製品は使用を見直しましょう。
② パスワードの使い回しを避ける
複数のサービスで同じパスワードを使用すると、一つのサービスから認証情報が流出した際、ほかのアカウントにも不正ログインされる可能性があります。
パスワードはサービスごとに異なるものを設定し、十分な長さを確保することが重要です。
覚えきれない場合は、信頼できるパスワードマネージャーを利用すると管理しやすくなります。
なお、パスワードを定期的に変更することよりも、使い回しを避け、漏えいが疑われる場合に速やかに変更することが重要です。
③ 多要素認証を設定する
多要素認証は、パスワードに加えて、認証アプリやセキュリティキーなど、異なる種類の認証要素を組み合わせる仕組みです。
パスワードが流出しても、それだけではログインできないようにすることで、不正アクセスのリスクを低減できます。
メール、SNS、金融サービスなど、重要なアカウントでは積極的に設定しましょう。
対応しているサービスでは、パスキーなどのフィッシングに強い認証方式も有効な選択肢です。
より強固な認証を導入したい場合は、FIDO2などに対応したセキュリティキーも選択肢になります。
購入する際は、利用するサービスや端末との互換性、USB・NFCなどの接続方式を確認しましょう。
④ 不審なメールやURLを安易に開かない
金融機関や通販サイト、配送業者などを装ったメールやSMSには注意が必要です。
「アカウントが停止されます」「至急確認してください」など、利用者を焦らせる内容が使われることもあります。
メール内のリンクからログインするのではなく、公式アプリや普段利用しているブックマークなどからサービスにアクセスする習慣をつけましょう。
また、送信元の表示名が正しく見えても、本物のメールとは限りません。
⑤ 重要なデータをバックアップする
写真や動画、仕事の書類など、失いたくないデータは定期的にバックアップしておきましょう。
外付けストレージやクラウドストレージなど、複数の保存先を利用すると、故障やランサムウェアによる被害への備えになります。
ただし、常時接続されたバックアップ先も攻撃の影響を受ける可能性があります。
重要なデータについては、オフラインで保管する方法や、過去の状態に戻せるバックアップ機能も検討しましょう。
写真や動画などの大切なデータを保存するなら、外付けSSDやHDDを活用する方法もあります。
持ち運びや読み書きの速度を重視するならSSD、大容量の保存を重視するならHDDなど、用途に応じて選びましょう。
下記がおすすめ
【PR】バッファロー外付けSSD SSD-PHPA/DシリーズをAmazonで検索
【PR】キオクシア外付けSSD SSD-PKPシリーズを楽天市場で検索
⑥ セキュリティ機能を適切に利用する
パソコンやスマートフォンには、不正なプログラムや危険な通信から端末を守るための機能が搭載されています。
例えば、WindowsにはMicrosoft Defenderなどのセキュリティ機能が標準で用意されています。
こうした機能を無効にせず、適切に設定しておくことが基本です。
有料のセキュリティソフトを導入する場合も、標準機能との違いや必要な機能を確認して選びましょう。
なお、セキュリティソフトを導入するだけで、すべての攻撃を防げるわけではありません。
標準搭載のセキュリティ機能に加えて、複数端末の管理やサポートなどが必要な場合は、有料セキュリティソフトも選択肢になります。
購入前に、対応OS、保護機能、利用可能台数、更新料金などを比較しましょう。
【PR】

⑦ Wi-Fiやルーターを安全に設定する
家庭用Wi-Fiルーターは、インターネットと家庭内の機器をつなぐ重要な装置です。
管理画面の初期パスワードを変更し、メーカーが提供するファームウェアの更新を適用しましょう。
Wi-Fiの暗号化方式は、対応機器に応じてWPA3やWPA2-AESなど、安全性の高い方式を使用します。
また、必要のない外部からの管理機能やサービスは無効にしておくと、攻撃される機会を減らせます。
古いWi-Fiルーターを使用している場合は、メーカーのサポート状況やセキュリティ更新の提供状況を確認しましょう。
更新が終了している機器は、WPA3対応や自動更新機能などを備えた新しい製品への買い替えも検討できます。
おすすめはこちら
【PR】バッファロー WSR3600BE4PをAmazonで確認
【PR】TP-Link Archer BE5000を楽天市場で確認
⑧ SNSでの個人情報公開に注意する
SNSに投稿した情報は、本人が想定していない相手に閲覧される可能性があります。
住所や電話番号だけでなく、写真に写り込んだ書類、勤務先の情報、位置情報などにも注意が必要です。
また、知人や企業の公式アカウントを装った偽アカウントから、不審なメッセージが届く場合もあります。
公開範囲やプライバシー設定を確認し、知らない相手からのリンクやファイルを安易に開かないようにしましょう。
⑨ 偽サイトや偽アプリを見分ける
正規の通販サイトやサービスに似せた偽サイトでは、商品代金やクレジットカード情報などをだまし取られる危険があります。
サイトを利用する前に、URLのドメイン名、運営者情報、支払い方法などを確認しましょう。
ただし、HTTPSによる通信の暗号化や鍵マークの表示だけで、サイトの信頼性を判断することはできません。
アプリについても、公式ストアから入手することを基本とし、開発元や要求される権限を確認することが大切です。
⑩ アカウントのログイン履歴を確認する
メールやSNS、ネットショッピングなどのサービスでは、ログイン履歴や接続端末を確認できる場合があります。
身に覚えのないログインや不審な端末が表示されていないか、定期的に確認しましょう。
ログイン通知やセキュリティ警告を有効にしておくことも有効です。
不審なアクセスが見つかった場合は、公式サイトやアプリからパスワードの変更、ほかの端末からのログアウトなど、サービスが案内する対応を行いましょう。
サイバー攻撃対策チェックリスト
最後に、日常生活で確認しておきたい項目をまとめました。
- OSやアプリを最新の状態にしている
- パスワードを使い回していない
- 重要なアカウントで多要素認証を設定している
- 不審なメールやSMSのリンクを安易に開かない
- 重要なデータをバックアップしている
- 端末のセキュリティ機能を有効にしている
- Wi-Fiルーターの設定や更新状況を確認している
- SNSの公開範囲を確認している
- アプリやサービスの提供元を確認している
- 不審なログインがないか確認している
すべてを一度に実施するのが難しい場合は、まずソフトウェアの更新、パスワードの使い回し防止、多要素認証、バックアップから取り組むとよいでしょう。
企業・組織が実施すべきサイバーセキュリティ対策
企業や組織では、従業員一人ひとりの注意だけでなく、組織全体でセキュリティを管理する仕組みが必要です。
特に、顧客情報や業務システムを扱う場合は、情報漏えいや業務停止を想定した対策が重要になります。
ここでは、企業が取り組むべき代表的な7つの対策を紹介します。
① 従業員教育とセキュリティポリシーの整備
企業では、情報の取り扱い方法や不審なメールへの対応などを、社内ルールとして明確にする必要があります。
従業員向けの研修に加え、実際の業務で迷わず判断できる手順を用意することが大切です。
また、不審なメールを開いた場合などに、従業員が速やかに報告できる環境を整えておくことも重要です。
② アクセス権限と認証の管理
業務システムや社内データへのアクセス権限は、担当者の業務に必要な範囲に限定することが基本です。
これは「最小権限の原則」と呼ばれます。
従業員の異動や退職に合わせて権限を見直し、不要になったアカウントは速やかに無効化します。
特に管理者権限を持つアカウントは、通常の業務用アカウントと分けて管理するなど、厳格な保護が求められます。
③ 脆弱性管理とソフトウェアの更新
企業では、多数のパソコンやサーバー、ネットワーク機器が利用されています。
管理対象を把握できていないと、古いソフトウェアや更新されていない機器が放置される可能性があります。
そのため、機器やソフトウェアの一覧を管理し、脆弱性情報を確認したうえで、重要度に応じて更新や設定変更を実施する仕組みが必要です。
④ ネットワーク監視とログ管理
サイバー攻撃を早期に発見するには、システムの利用状況や通信記録を適切に管理することが重要です。
例えば、不審なログイン、大量のデータ送信、通常とは異なるシステム操作などが調査の手掛かりになる場合があります。
ログの保存期間やアクセス権限を定め、異常を検知した際に担当者が確認できる体制を整えましょう。
⑤ バックアップと事業継続計画の策定
企業では、システム障害やサイバー攻撃によって業務が停止した場合を想定し、復旧手順を準備しておく必要があります。
重要なデータのバックアップに加え、復元できるかどうかを定期的に検証することが大切です。
また、事業継続計画(BCP)では、停止を許容できない業務や代替手段、復旧の優先順位などを定めます。
⑥ 委託先・取引先のセキュリティ管理
企業の情報システムは、外部のクラウドサービスや業務委託先などとつながっています。
そのため、自社だけでなく、取引先や委託先のセキュリティ対策も重要です。
契約時には情報管理の責任範囲や事故発生時の連絡方法を確認し、必要に応じて委託先の管理状況を評価します。
また、外部事業者に付与するアクセス権限も、業務に必要な範囲へ制限することが基本です。
⑦ インシデント対応体制の整備
サイバー攻撃を完全に防ぐことは難しいため、被害が発生した場合の対応体制も準備しておく必要があります。
具体的には、対応責任者、社内の連絡先、外部専門家への相談方法などを事前に決めておきます。
情報漏えいが発生した場合には、事案の内容に応じて、法令に基づく報告や本人への通知が必要になることもあります。
対応手順を文書化し、定期的な訓練によって実効性を確認することが重要です。
中小企業でも優先して取り組みたい対策
専門のセキュリティ担当者を配置することが難しい中小企業では、すべての対策を一度に導入するのは現実的ではありません。
まずは、次の項目を優先するとよいでしょう。
- 重要な情報や業務システムの把握
- 管理責任者と社内ルールの明確化
- アカウント・アクセス権限の適切な管理
- バックアップと復旧手順の整備
- 緊急時の連絡体制の確認
情報処理推進機構(IPA)が公開している「中小企業の情報セキュリティ対策ガイドライン」なども、対策を進める際の参考になります。
企業の規模や業種、取り扱う情報に応じて、無理なく継続できる管理体制を整えることが大切です。
企業のセキュリティ対策を具体的に進めたい場合は、IPAが公開している「中小企業の情報セキュリティ対策ガイドライン」が参考になります。
個人事業主や小規模事業者も対象としており、基本的な対策から社内ルールの整備まで確認できます。
サイバー攻撃を受けたらどうする?被害発生時の対処法
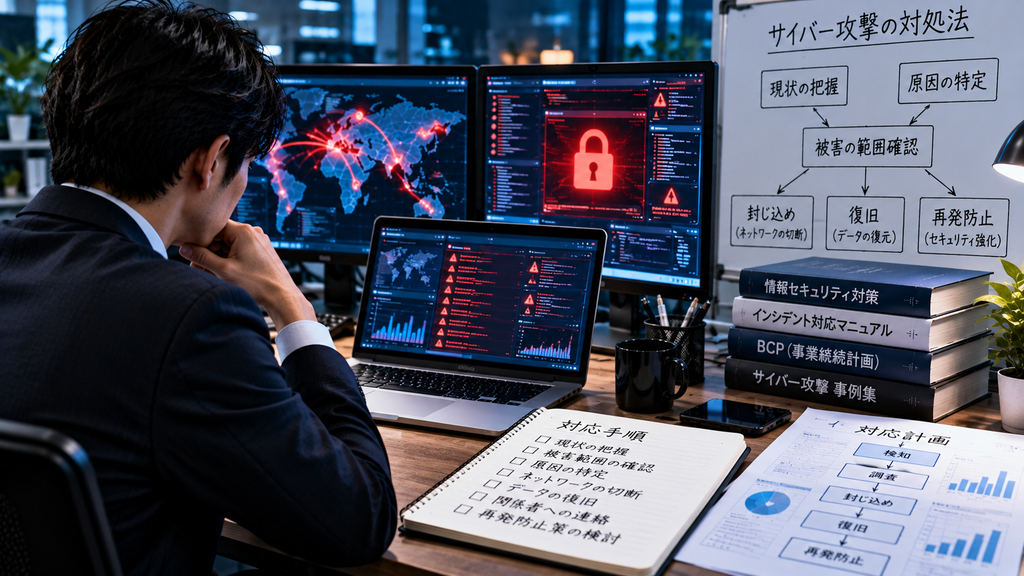
サイバー攻撃の被害が疑われる場合は、慌てて操作を続けず、状況に応じた対応を取ることが重要です。
特に、マルウェアへの感染やアカウントの乗っ取りが発生した場合、対応が遅れると被害が拡大するおそれがあります。
ここでは、被害の兆候から初動対応、相談先までを解説します。
① サイバー攻撃を受けたときの主な兆候
サイバー攻撃を受けると、端末やアカウントに普段とは異なる変化が現れる場合があります。
代表的な兆候は次のとおりです。
- 身に覚えのないログイン通知が届く
- 自分が送信していないメールやSNSの投稿がある
- ファイルが突然開けなくなった
- 保存していたデータが消失・変更されている
- セキュリティソフトが不審な動作を検知した
- 身に覚えのない送金や購入履歴がある
- ランサムウェアによる金銭要求の画面が表示された
ただし、こうした症状があっても、必ずサイバー攻撃が原因とは限りません。
また、目立った異常がなくても、不正アクセスが発生している可能性があります。
② 被害拡大を防ぐための初動対応
マルウェア感染や不正操作が疑われる場合は、被害の拡大を防ぐことを優先します。
個人のパソコンで感染が強く疑われる場合は、Wi-Fiや有線LANなどのネットワーク接続を切断することが有効な場合があります。
ただし、企業の端末では証拠保全や調査に影響することもあるため、社内の対応手順やセキュリティ担当者の指示に従ってください。
また、原因がわからない状態でファイルを削除したり、端末を初期化したりすることは避けましょう。
不正送金が疑われる場合は、利用している金融機関や決済サービスに速やかに連絡することも重要です。
③ アカウントを乗っ取られた場合の対処法
SNSやメールなどのアカウントが乗っ取られた場合は、まず公式サイトや公式アプリからログインできるか確認します。
ログインできる場合は、パスワードを変更し、不審なログインセッションや連携アプリがないか確認しましょう。
また、登録されているメールアドレスや電話番号が勝手に変更されていないかも重要な確認項目です。
ログインできない場合は、サービスが用意しているアカウント復旧手続きを利用します。
メールアカウントが乗っ取られた場合は、ほかのサービスのパスワード再設定にも悪用される可能性があるため、優先的な対応が必要です。
④ ランサムウェアに感染した場合の注意点
ランサムウェアに感染すると、ファイルが暗号化され、復旧と引き換えに金銭を要求される場合があります。
このような場合、要求された身代金を支払っても、データが元に戻る保証はありません。
また、支払いによって犯罪活動を助長するおそれもあります。
感染が疑われる端末は、ほかの機器への影響を防ぐため、状況に応じてネットワークから隔離します。
企業の場合は、セキュリティ担当者や専門業者と連携し、感染範囲の調査、証拠の保全、復旧方法の検討を進めることが重要です。
バックアップが存在する場合も、安全性を確認してから復元する必要があります。
⑤ サイバー攻撃の相談・通報ができる窓口
サイバー攻撃の被害に遭った場合は、被害内容に応じて専門機関へ相談できます。
| 相談先 | 主な相談内容 |
|---|---|
| 警察のサイバー犯罪相談窓口 | 不正アクセス、詐欺、金銭被害など |
| IPA(情報処理推進機構) | ウイルス感染、不正アクセスなどの情報セキュリティ相談 |
| JPCERT/CC | 国内外の関係者との調整が必要なセキュリティインシデント |
| 金融機関・カード会社 | 不正送金、不正利用、口座やカードの保護 |
| 利用サービスの公式サポート | アカウント乗っ取りや不正ログイン |
金銭被害が発生している場合は、警察への相談だけでなく、金融機関などへの連絡も速やかに行いましょう。
また、企業が個人情報の漏えいなどを把握した場合は、事案によって個人情報保護委員会への報告や本人への通知が必要になります。
⑥ 復旧後に確認しておきたいこと
システムやアカウントが復旧した後も、被害の原因が残っていないか確認する必要があります。
例えば、次のような項目です。
- 不正なプログラムや設定が残っていないか
- パスワードや認証情報が悪用されていないか
- 重要なデータが正常に復元されているか
- 不審なログインや通信が続いていないか
- 同じ原因による被害が再発する可能性はないか
企業では、調査結果を踏まえて社内ルールや管理体制を見直すことも重要です。
サイバー攻撃への対応は、単に端末やシステムを元に戻すだけでなく、被害の原因を把握し、再発防止につなげることが求められます。
AIの進化でサイバー攻撃はどう変わる?今後の脅威と対策
生成AIの普及によって、サイバー攻撃の手口にも変化が生まれています。
従来は専門的な知識や時間が必要だった作業の一部をAIで効率化できるようになり、詐欺メッセージの作成や偽の音声・映像の生成などに悪用される可能性が高まっています。
一方、AIはサイバー攻撃を検知・分析する防御技術としても活用されています。
AIの使い方やコツを知りたい方はこちら
ChatGPTのビジネス活用完全ガイド|仕事で使える活用方法・プロンプト・注意点を徹底解説
① 生成AIによるフィッシングメールの巧妙化
生成AIを利用すると、自然な文章のメールやメッセージを短時間で作成できます。
そのため、以前は不自然な日本語から見分けられた詐欺メールも、文章だけでは判断しにくくなる可能性があります。
さらに、相手の職業や所属組織に合わせた内容を作成し、信頼できる連絡を装うことも考えられます。
今後は文章の違和感だけを判断材料にせず、送信元や連絡内容を別の方法で確認することが重要です。
② ディープフェイクを悪用したなりすまし
ディープフェイクとは、AIなどを利用して、本物に似た画像や音声、映像を生成・加工する技術です。
この技術が悪用されると、実在する人物の声や顔を模倣し、本人になりすました連絡が行われる可能性があります。
例えば、企業の経営者を装った音声や映像で送金を指示する詐欺などが懸念されます。
こうした被害を防ぐには、重要な金銭取引や情報提供について、電話やビデオ通話の内容だけで判断せず、事前に定めた承認手続きを通すことが有効です。
③ 攻撃準備や情報収集の効率化
AIは、大量の文章やデータを整理・分析する作業にも利用できます。
攻撃者が公開情報の収集や分析、詐欺文面の作成などにAIを悪用すれば、攻撃準備に必要な時間を短縮できる可能性があります。
ただし、AIを利用すれば誰でも高度なサイバー攻撃を成功させられるわけではありません。
実際の攻撃には、対象システムの状況やセキュリティ対策など、さまざまな要因が関係します。
④ AIを狙った新たな攻撃
AIの普及に伴い、AIシステム自体を狙う攻撃にも注意が必要です。
代表例の一つが「プロンプトインジェクション」です。
これは、AIが読み取る文章や外部データなどに不正な指示を紛れ込ませ、開発者や利用者が意図しない動作を引き起こそうとする手法です。
AIが社内文書の検索や外部サービスの操作などに利用される場合、権限の設定や入力データの取り扱いが重要になります。
画像生成AIについてはこちら
⑤ AIによるサイバー攻撃の検知・防御
AIは攻撃に悪用されるだけでなく、セキュリティ対策の高度化にも役立っています。
例えば、大量の通信記録やログを分析し、通常とは異なる動作を検出する技術があります。
また、セキュリティ担当者が膨大な警告を確認する際、AIを活用して情報を整理し、調査の優先順位を判断する支援も行われています。
ただし、AIによる検知には誤検知や見逃しの可能性があるため、人による確認や既存のセキュリティ対策と組み合わせることが重要です。
AI時代のサイバーセキュリティで重要になること
AIの進化によって、サイバー攻撃は今後さらに変化していくと考えられます。
特に注意したいのは、文章・音声・映像が自然だからといって、本物とは限らないという点です。
一方で、AIは攻撃の早期発見や調査の効率化にも貢献する技術です。
新しい脅威に対応するには、AIの特性を理解しながら、本人確認の手順や情報管理の仕組みを継続的に見直していく必要があります。
サイバー攻撃に関するよくある質問(FAQ)
サイバー攻撃は、企業だけでなく、スマートフォンやパソコンを利用する個人にも関係する問題です。
ここでは、サイバー攻撃についてよくある疑問をQ&A形式で解説します。
Q1. スマートフォンもサイバー攻撃の標的になりますか?
はい。iPhoneやAndroidスマートフォンも、サイバー攻撃の標的になる可能性があります。
偽サイトによる認証情報の窃取、不正なアプリ、OSやアプリの脆弱性を悪用した攻撃などが考えられます。
スマートフォンだから安全というわけではなく、基本的なセキュリティ対策が必要です。
Q2. iPhoneやMacはウイルスに感染しないというのは本当ですか?
いいえ。iPhoneやMacも、マルウェアなどの脅威と無縁ではありません。
Apple製品にはアプリの審査や動作制限などのセキュリティ機能がありますが、すべての攻撃を防げるわけではありません。
また、フィッシング詐欺やアカウントの乗っ取りは、端末の種類に関係なく発生する可能性があります。
Q3. 怪しいURLを開いただけでウイルスに感染しますか?
URLを開いただけで、必ずマルウェアに感染するわけではありません。
多くのフィッシング詐欺では、偽サイトにパスワードやクレジットカード情報を入力させることが目的です。
ただし、ブラウザーなどの脆弱性を悪用する攻撃では、サイトを閲覧しただけで被害が発生する可能性もあります。
不審なサイトを開いてしまった場合は、情報を入力したか、ファイルをダウンロードしたかなどを確認し、状況に応じて対応しましょう。
Q4. ウイルス対策ソフトを入れれば安全ですか?
ウイルス対策ソフトは、マルウェアの検知や不正な動作の防止に役立ちますが、それだけですべての攻撃を防ぐことはできません。
例えば、利用者自身が偽サイトにパスワードを入力してしまうフィッシング詐欺などは、ソフトウェアだけでは防ぎきれない場合があります。
OSの更新や認証の強化など、複数の対策を組み合わせることが重要です。
Q5. VPNを使えばサイバー攻撃を防げますか?
VPNは、利用者の端末とVPN接続先の間の通信を暗号化するなど、通信の保護に役立つ技術です。
ただし、VPNを利用していても、フィッシング詐欺やマルウェア感染、アカウントの乗っ取りなどを防げるわけではありません。
また、VPN事業者の信頼性やサービスの設定によっても、安全性は異なります。
VPNは万能なセキュリティ対策ではなく、目的に応じて利用することが大切です。
Q6. サイバー攻撃を受けたかどうか確認する方法はありますか?
不審なログイン履歴、身に覚えのない購入・送金、セキュリティ警告などが確認の手掛かりになります。
ただし、これらの兆候が見られない場合でも、攻撃を受けていないとは断定できません。
不安がある場合は、端末のセキュリティ機能や利用サービスの公式サポートなどを活用して確認しましょう。
Q7. 個人情報が流出したら、必ず悪用されますか?
個人情報が流出したからといって、必ず不正利用されるわけではありません。
ただし、流出した情報の種類によっては、詐欺やなりすましなどに悪用されるリスクがあります。
情報漏えいの通知を受けた場合は、流出した情報の内容と、サービス提供者が案内する対応方法を確認することが重要です。
Q8. サイバー攻撃を完全に防ぐ方法はありますか?
残念ながら、あらゆるサイバー攻撃を完全に防ぐ方法はありません。
新たな脆弱性や攻撃手法が発見されることもあり、十分な対策を講じていても被害が発生する可能性があります。
そのため、攻撃を防ぐ対策だけでなく、被害を早期に発見し、影響を最小限に抑えるための備えも必要です。
まとめ|サイバー攻撃の種類と対策を理解し、被害を未然に防ごう
サイバー攻撃には、ランサムウェアやフィッシング、DDoS攻撃、不正アクセスなど、さまざまな種類があります。
その目的も、金銭の窃取や個人情報の流出、企業活動の妨害など多岐にわたります。
実際に国内外で発生した事件からもわかるように、サイバー攻撃は企業や行政機関だけの問題ではありません。サービスの停止や個人情報の流出を通じて、一般の利用者にも影響が及ぶ可能性があります。
サイバー攻撃への備えとして、特に重要なのは次の4つです。
- OSやアプリを最新の状態に保つ
- パスワードの使い回しを避け、多要素認証を利用する
- 不審なメールやURLを安易に信用しない
- 重要なデータを定期的にバックアップする
企業や組織では、これらに加えて、従業員教育やアクセス権限の管理、委託先のセキュリティ対策、事故発生時の対応体制なども欠かせません。
また、生成AIの普及によって、詐欺メールやなりすましの手口がさらに巧妙になる可能性もあります。
サイバー攻撃を完全に防ぐことは困難ですが、攻撃の仕組みを理解し、適切な対策を継続することで、被害のリスクを減らすことはできます。
まずは身近なアカウントや端末の設定を確認し、できることからセキュリティ対策を始めてみましょう。
コメント